



Scroll




CHALLENGES
CHALLENGES
ランサムウェア・標的型攻撃は、もはや人手での監視に限界
攻撃者は侵入後、長期間にわたって潜伏しながら権限を拡大します。 UTM・EDR・クラウドと監視対象が増え続ける中、ログを人手で確認する運用は困難を極めています。 「何かあってから気づく」では、被害を止められません。
Issue 01
増え続けるログに、人手での監視が追いつかない
UTM、EDR、クラウドと管理すべきログが増え続ける一方、専任のセキュリティ担当者を常時配置するのは現実的ではありません。
ログが大量であるがゆえに見落としが起きてから気づく、という状況が深刻化しています。

Issue 02
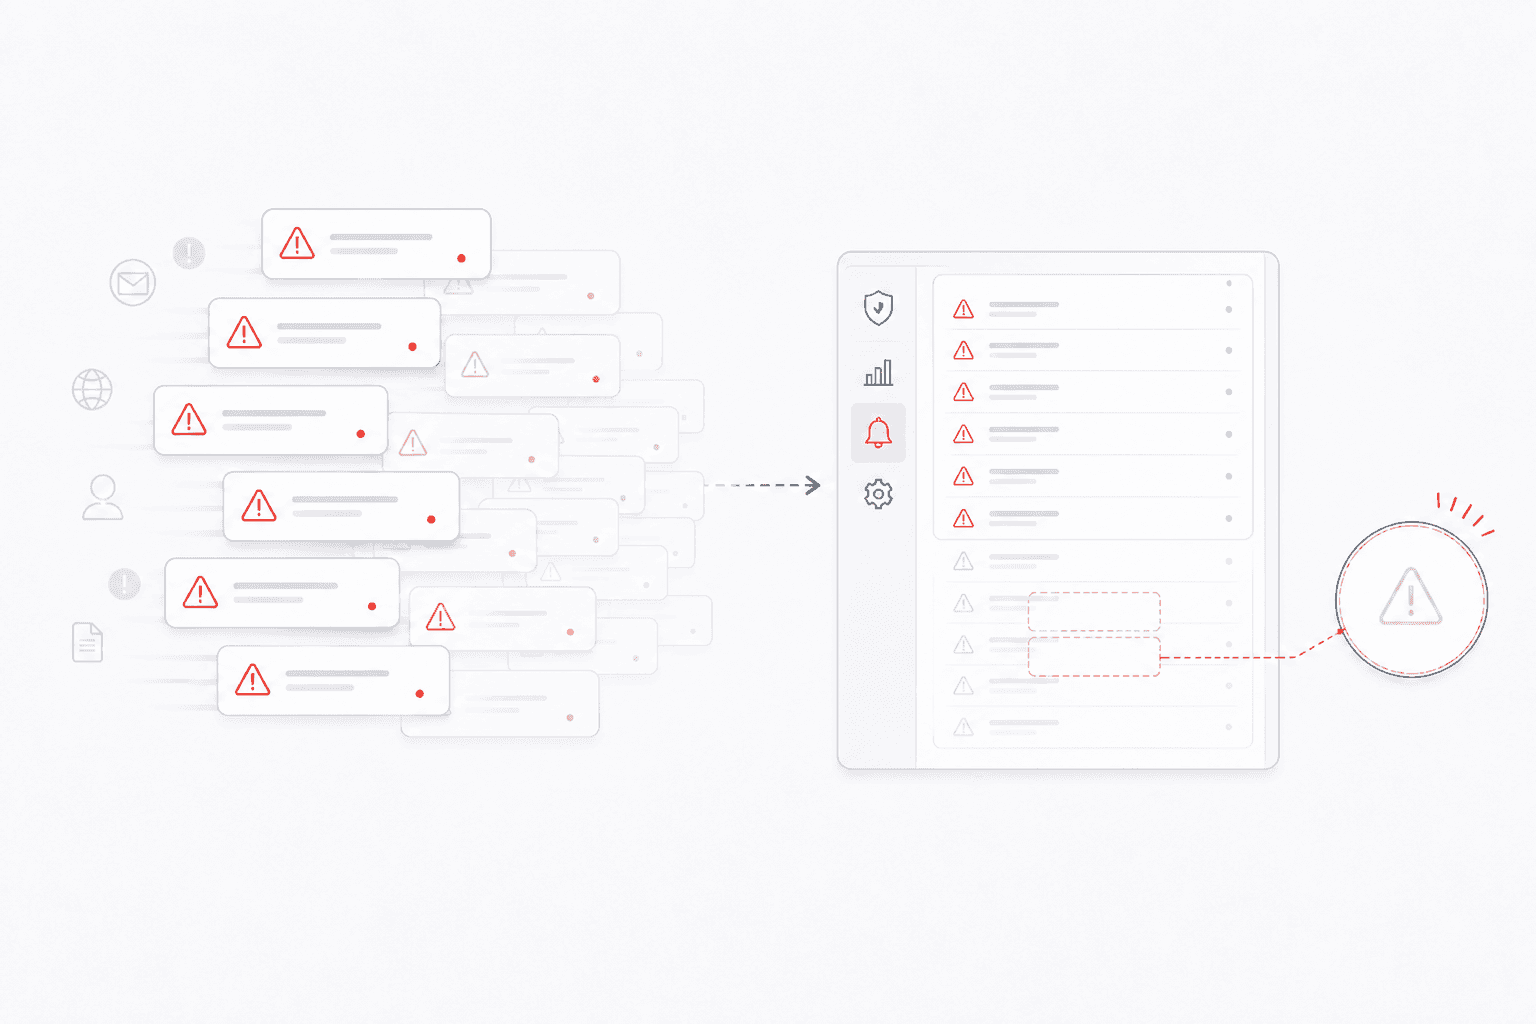
大量のアラートに埋もれ、本当の脅威を見逃す
ルールベースのSIEMは誤検知が多く、アラート対応に追われるうちに本当に危険なインシデントへの対応が後手に回ります。アラートの数が多いため、重大なインシデントが埋もれてしまいます。
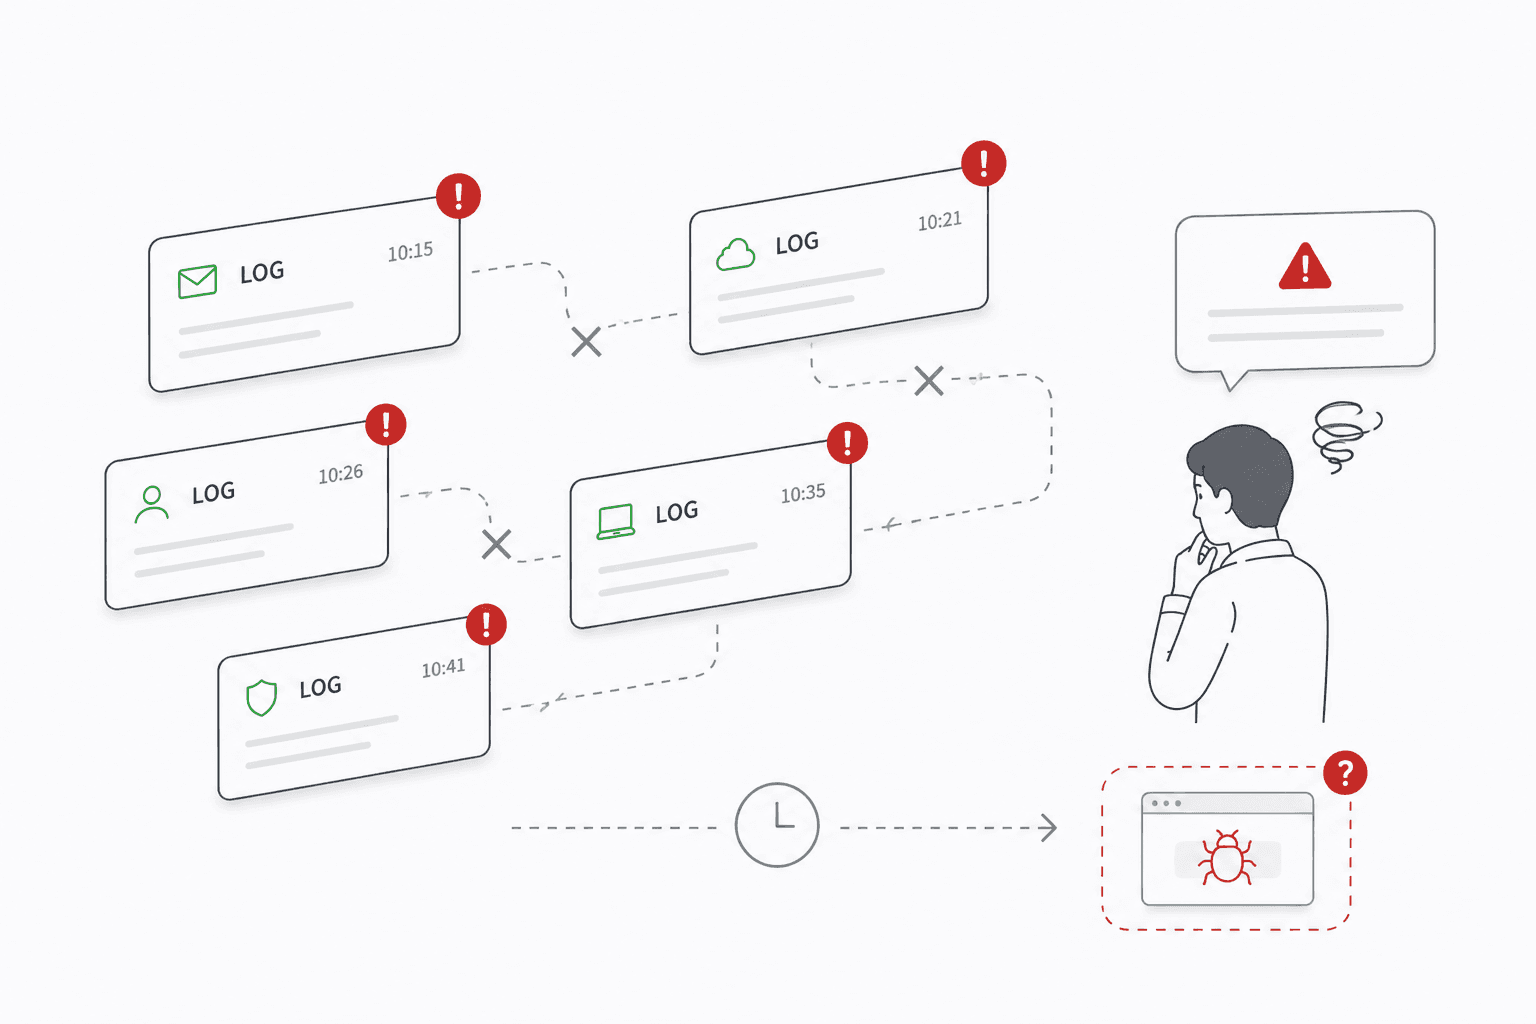
Issue 03
攻撃の全体像が把握できず、封じ込めが遅れる
各製品のログが分断されていると、1つのログだけでは攻撃の全体像が見えません。誰が・いつ・どこに侵入したのかを即座に特定できなければ、被害は拡大し続けます。
SOLUTION
SOLUTION
「ヤグラAI SIEM」の仕組み
SOLUTION 01
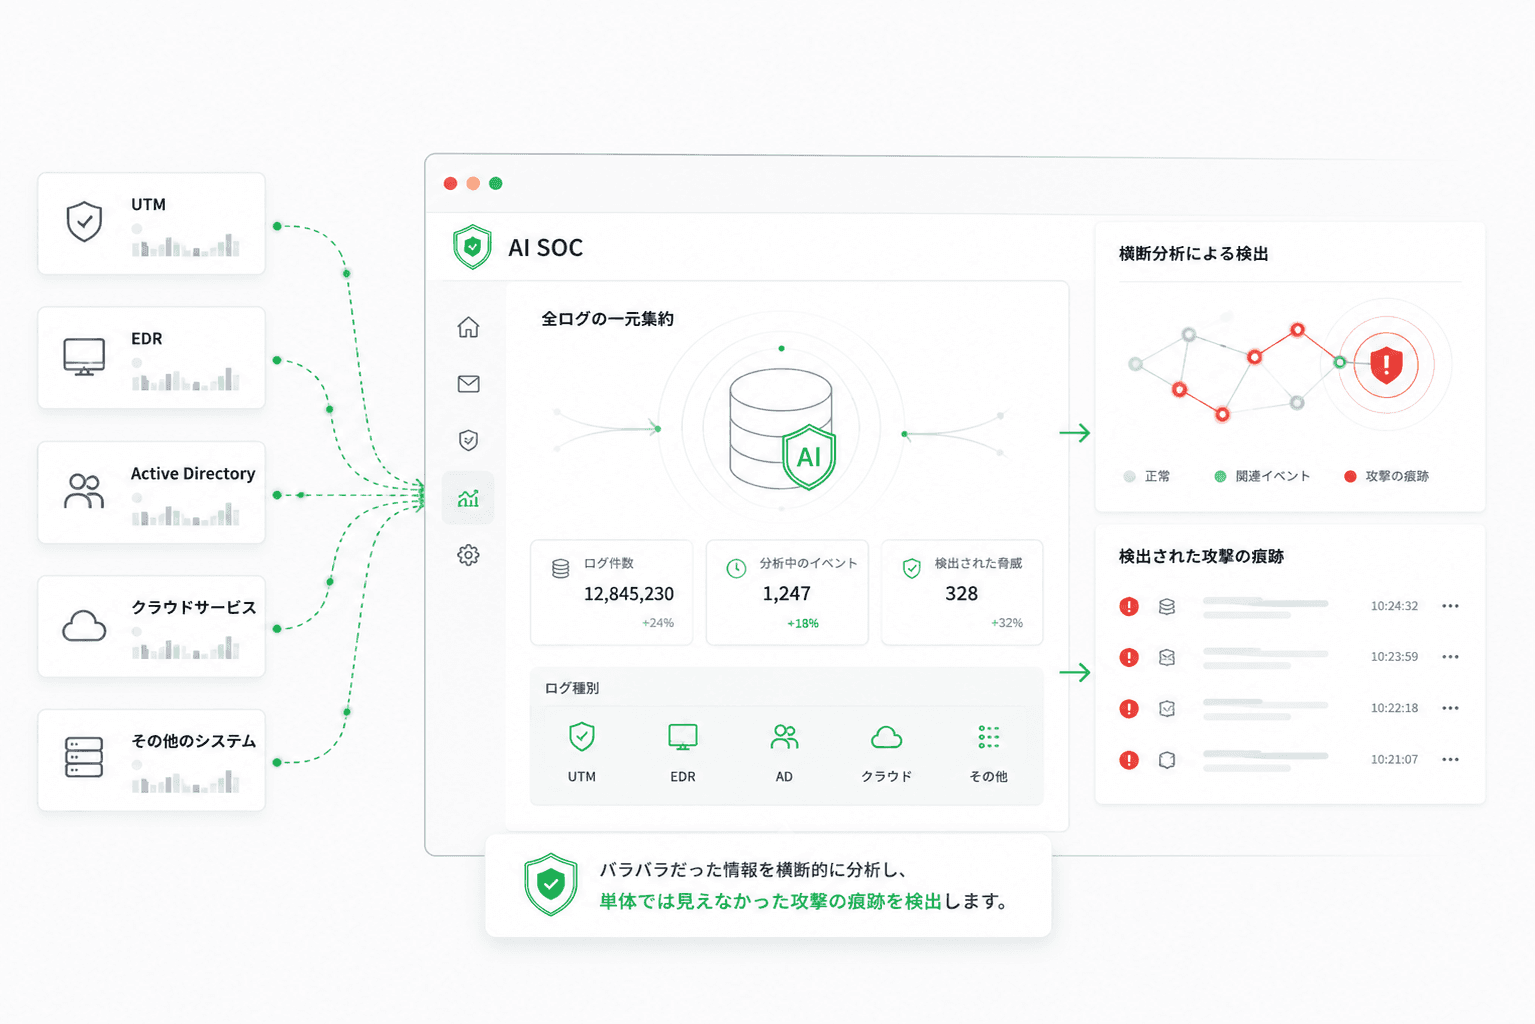
各種ログの一元集約と横断分析
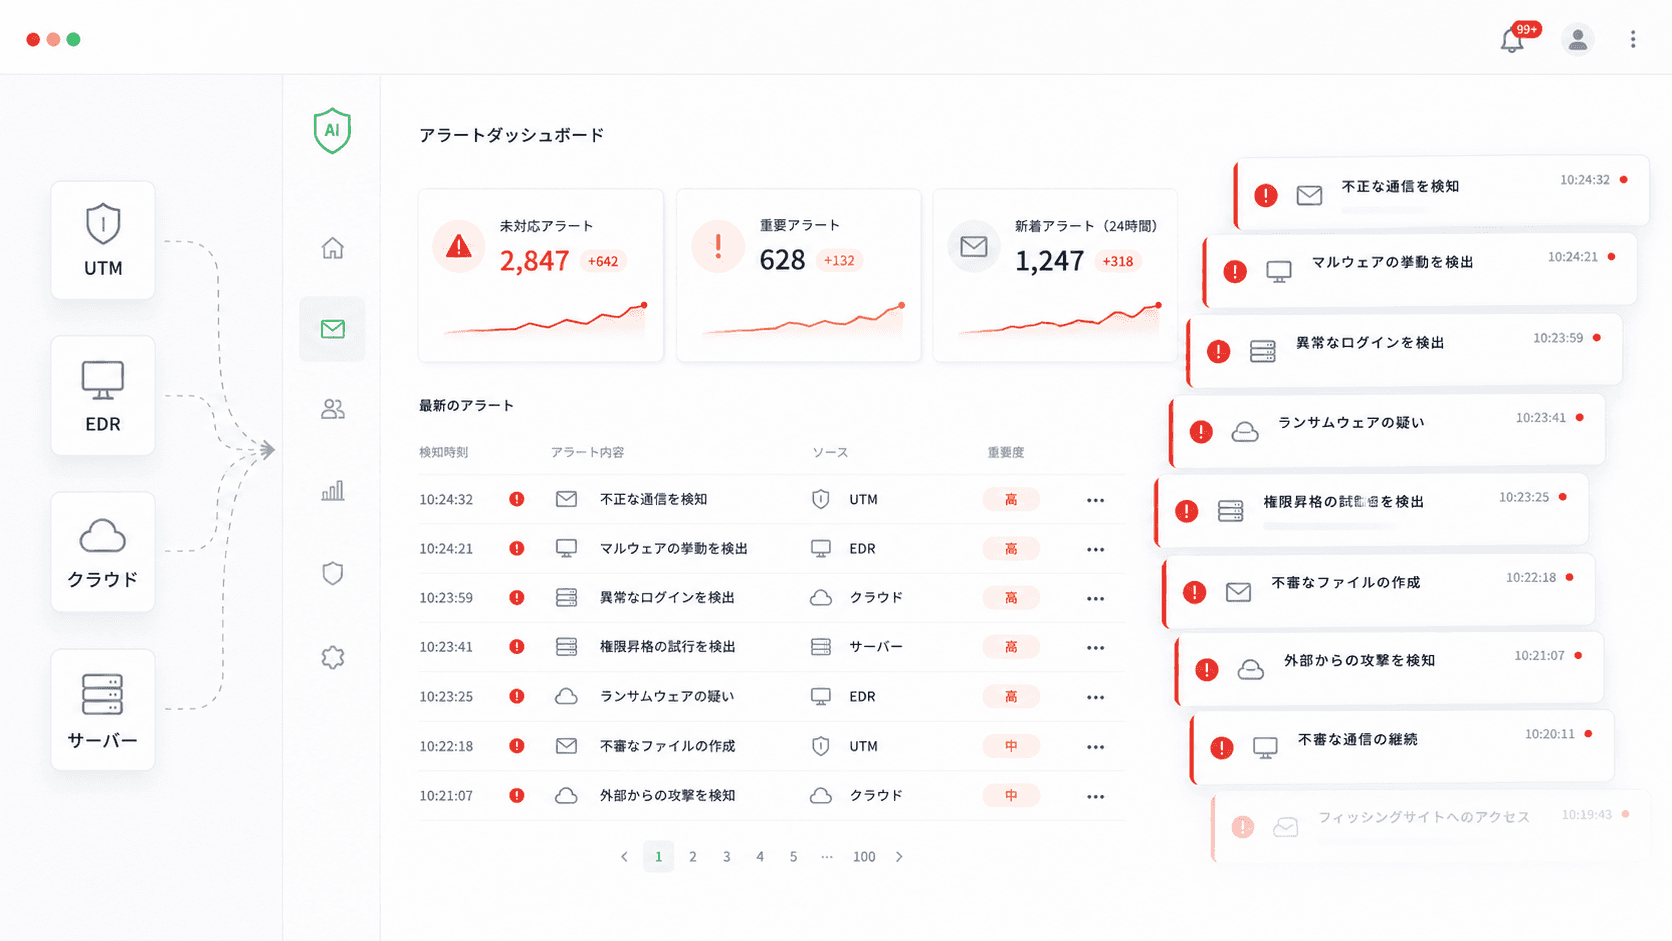
UTM、EDR、Active Directory、クラウドサービスなどのログをAI SIEMに集約し、横断的な分析を支援します。複数のログを関連付けて、攻撃の兆候や影響範囲を調査します。収集対象と連携方法は導入時に確認します。
EDR連携
UTM連携
クラウド対応
SOLUTION 02
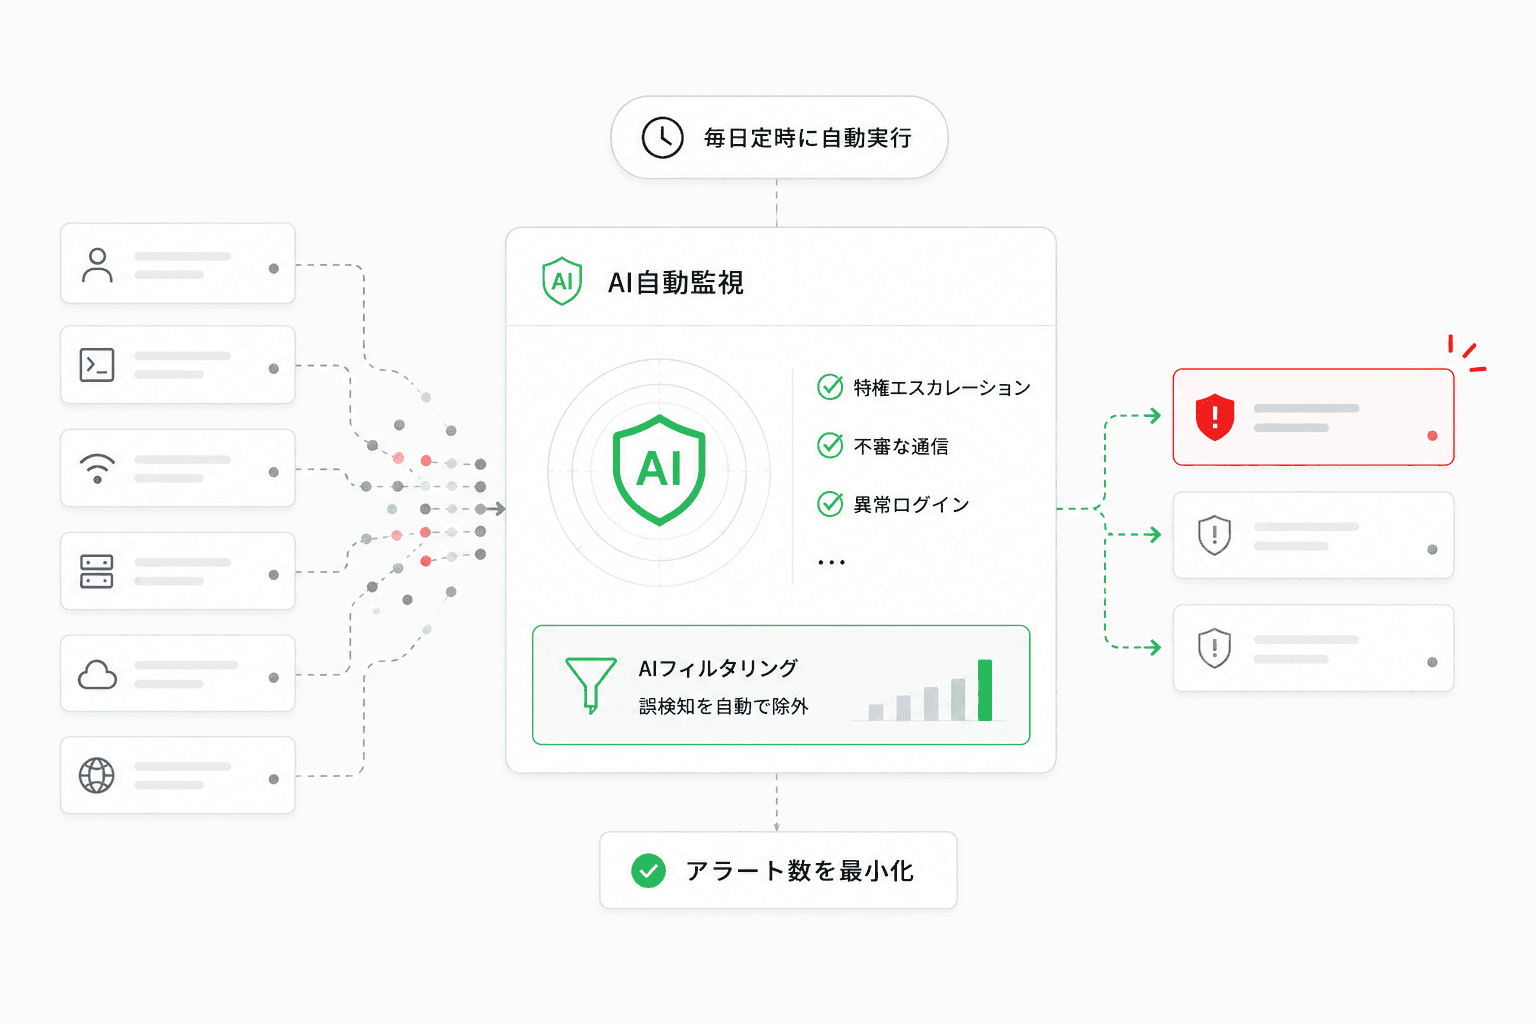
AIによる脅威ハンティングと自動監視
収集したログをAIが分析し、権限の変更、不審な通信、異常なログインなどの兆候を調査します。関連するログや優先度を整理し、担当者による確認と対応判断を支援します。
AI自動監視
誤検知削減
脅威ハンティング
SOLUTION 03
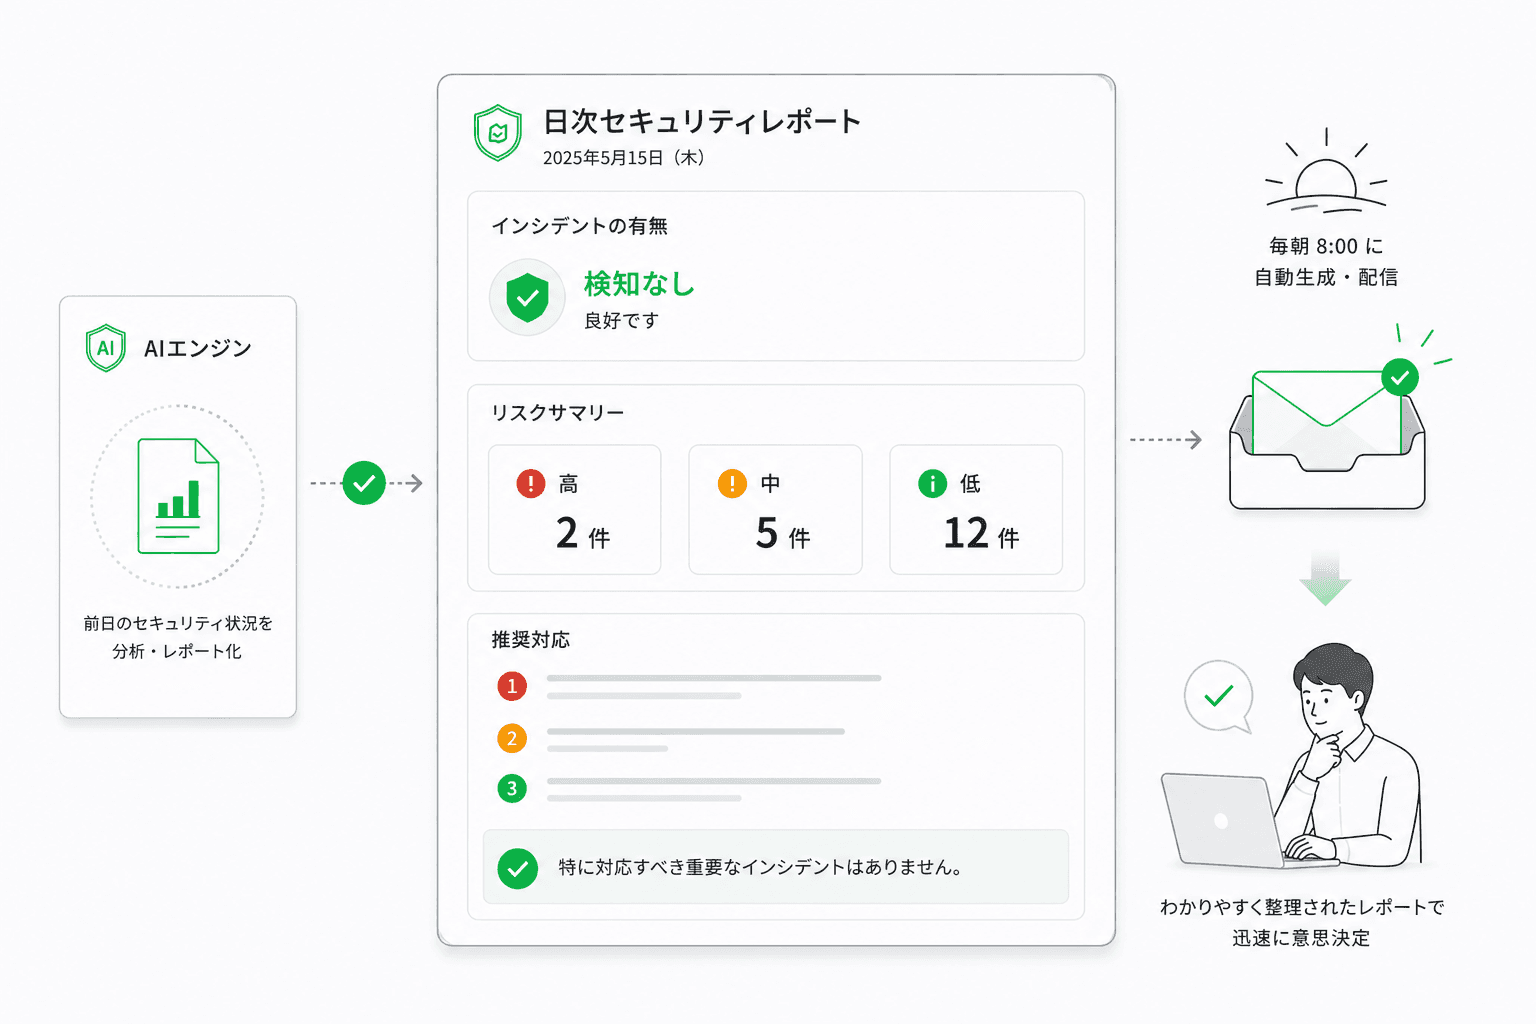
日次セキュリティレポートの自動生成
毎朝、前日のセキュリティ状況をAIが自動でレポート化。インシデントの有無・優先度・推奨対応をわかりやすく整理し、専任担当者がいなくても迅速な意思決定を支援します。
AIレポート生成
優先度付
経営層向け可視化
BENEFIT
BENEFIT
ヤグラAI SIEMで、ログ分析と状況把握を支援
ログの集約から脅威の調査・レポート作成まで
検知方式
誤検知対応
必要とされる専門性
ルールベース
人手で仕訳
高度なSOCアナリスト必須

AI自動監視
AI自動フィルタリング
専任不要
CASE
CASE
ヤグラアウェアネスの導入事例

